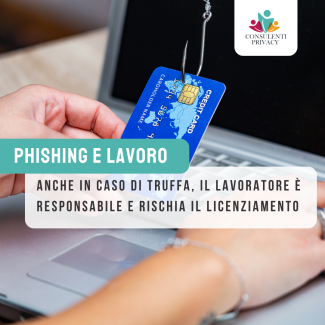
La Corte di Cassazione, con l’ordinanza n. 3263 del 13 febbraio 2026, ha tracciato un importante principio in tema di responsabilità dei dipendenti vittime di phishing: anche se ingannati da una truffa informatica, i lavoratori possono essere ritenuti responsabili se non adottano le cautele necessarie.
Il caso esaminato riguardava un’addetta alla contabilità che aveva disposto un pagamento su richiesta di un’e-mail apparentemente inviata dal presidente dell’azienda, poi rivelatasi fraudolenta. Il danno economico subito dall’impresa aveva portato al licenziamento della dipendente.
Il punto chiave della sentenza: ignorare le procedure aziendali espone a responsabilità
Uno degli aspetti più rilevanti evidenziati dai giudici riguarda il fatto che la dipendente non si è attenuta alle procedure aziendali previste.
La Corte ha infatti sottolineato che:
• esisteva una procedura interna per i bonifici esteri, che non è stata seguita;
• la richiesta ricevuta presentava elementi sospetti evidenti;
• mancavano informazioni fondamentali normalmente richieste (dati completi, causale adeguata, documentazione di supporto);
In particolare, i giudici hanno evidenziato come fossero presenti molteplici segnali di anomalia che avrebbero dovuto indurre la lavoratrice a effettuare verifiche più approfondite prima di procedere.
Questo passaggio è cruciale: non è la truffa in sé a determinare la responsabilità, ma il mancato rispetto delle regole aziendali e delle verifiche minime previste.
Quando la responsabilità scatta
Secondo la Cassazione, non basta essere vittima di un inganno per escludere la responsabilità. Per valutare se il comportamento del lavoratore sia giustificabile, occorre verificare se la truffa fosse evitabile con un livello di diligenza adeguato al ruolo ricoperto.
Gli articoli 2104 e 2105 del Codice civile impongono al dipendente di agire con attenzione e correttezza, anche in presenza di raggiri. In particolare, chi gestisce operazioni sensibili – come pagamenti o dati aziendali critici – deve adottare controlli anche molto semplici, come:
• verificare l’indirizzo e-mail del mittente;
• contattare direttamente la persona che sembra aver richiesto l’operazione;
• seguire procedure interne di conferma.
La mancanza di formazione specifica, per quanto rilevante, non esonera dalla responsabilità se la frode poteva essere evitata con controlli basilari: in questi casi l’errore è considerato frutto di negligenza o imprudenza.
Il ruolo cruciale delle aziende
La sentenza evidenzia come la sicurezza informatica non possa basarsi solo su strumenti tecnologici, ma richieda procedure organizzative efficaci e controlli multilivello. Tuttavia, il fattore decisivo resta la formazione: dipendenti consapevoli rappresentano la prima linea di difesa contro le minacce digitali.
Investire nella cultura della sicurezza aziendale significa ridurre il rischio di errori, proteggere l’impresa e tutelare i lavoratori.
Consiglio operativo per consulenti e aziende:
Formare regolarmente i collaboratori su phishing e minacce digitali, con simulazioni pratiche e checklist operative, è fondamentale per evitare danni economici e contenziosi. La responsabilità è condivisa: la procedura da sola non basta, serve attenzione e diligenza quotidiana da parte di tutti i dipendenti.
Per questo, oltre alla formazione teorica, è sempre più efficace affiancare strumenti pratici di verifica.
Offriamo alle aziende un servizio di simulazione di phishing, ovvero un test reale che consiste in:
• una campagna di phishing costruita su misura in base alle caratteristiche dell’azienda;
• l’invio controllato della simulazione a tutti i dipendenti;
• l’analisi dei comportamenti per individuare chi è più esposto al rischio;
A seguito dei risultati, attiviamo percorsi formativi mirati, per aiutare i collaboratori a riconoscere le minacce e ridurre concretamente il rischio di errore.
Formazione finanziata per la tua azienda
Per supportare le aziende nella prevenzione delle minacce digitali, offriamo corsi di cybersecurity e sicurezza informatica, accessibili tramite formazione finanziata:
• I corsi possono essere coperti da fondi interprofessionali, senza costi diretti per l’azienda;
• Prevedono moduli pratici per aumentare la consapevolezza dei collaboratori sulle minacce informatiche e migliorare la resilienza aziendale;
• Formare i dipendenti significa creare una barriera reale contro phishing e attacchi digitali, proteggendo sia l’impresa sia chi vi lavora.
Contattaci per ricevere informazioni sui corsi di formazione e scoprire come accedere ai fondi disponibili: proteggi la tua azienda oggi, prima che sia troppo tardi.